AWS– category –
AWSの設計・構築・運用に関する実務記事をまとめたカテゴリーです。VPC設計やIAM、コスト最適化、監視設計、IaC化など、案件で実際に踏んだ判断と落とし穴を扱います。
-

ログ1GBはS3の30倍|AWSの単価をAPIで取って試算する
AWSの価格APIから東京リージョンの実単価を取得し、見落としやすいコストを計算しました。CloudWatch Logsの取り込みはS3ストレージの30倍で、1日10GBなら月228ドルになります。 -
AWS運用は「あとから変えにくい順」に決める|アカウント分割から引き継ぎまで
AWSの運用でつまずきやすい項目を「後から変えるコストが高い順」に並べて整理しました。アカウント分割・認証の入口・記録の集約・タグ・コスト監視・引き継ぎまでを1本にまとめます。 -
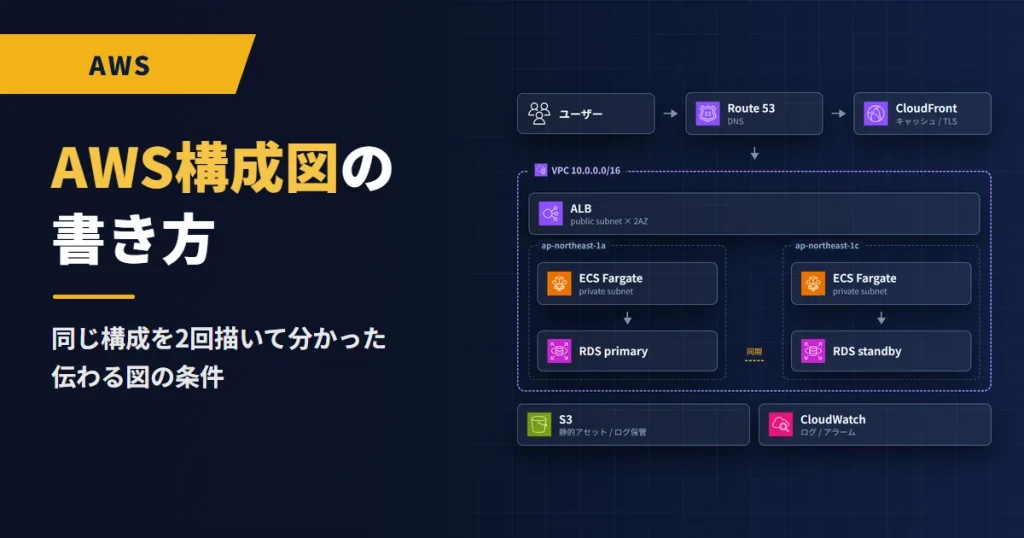
AWS構成図の書き方|同じ構成を2回描いて分かった伝わる図の条件
同じAWS構成を「思いついた順に置いた図」と「ルールを決めてから描いた図」の2枚で描き比べ、何が伝わりやすさを決めているのかを具体的に分解します。 -
Lambdaは初期化をどこに書くかで10倍変わる|実測と、状態が残る罠
Lambdaの初期化をハンドラの中と外に置いて実測しました。10回の呼び出しで523msと0.1msの差になります。あわせて、再利用される環境で状態が漏れる問題と、タイムアウト・同時実行数の設計をまとめます。 -
RDSは何を守ってくれないのか|Multi-AZ・レプリカ・バックアップの分担
Multi-AZとリードレプリカの違い、フェイルオーバー時にアプリ側で起きること、staticパラメータの罠、idle in transactionによる肥大化まで、RDSで先に決めておきたい項目をまとめます。 -
CDNを置いてもHTMLはキャッシュされない|S3 + CloudFront の設計
自分のサイトのレスポンスヘッダーを確認したら、HTMLは1度もキャッシュされていませんでした。原因を切り分けたうえで、S3 + CloudFront でのキャッシュ設計とデプロイ順序をまとめます。 -
平均157msのサービスで1000人が7秒待っている|監視は何を見るか
「平均が500msを超えたらアラート」は、実際にはほとんど鳴りません。10万件のレイテンシ分布を集計して平均とパーセンタイルの差を出し、CloudWatchのアラーム設計をまとめます。 -
IAMは「許可を足す」前に評価順を見る|権限が通らない原因の切り分け
IAMで「許可を足したのに動かない」原因は評価順にあります。明示的Denyから セッションポリシーまでの順序、アクセスキーを配らない構成、書き方を間違えると自分を締め出すポリシーの実例をまとめます。 -
Terraformはstateが分かれば怖くない|AWSなしで試す入門
Terraformでつまずくのはstateとplanの読み方です。AWSアカウントもお金もかけずに、ローカルにファイルを作るプロバイダーだけでドリフトと「作り直し」を実際に起こして確かめます。 -
EC2からFargateへ移行した|切り替えは体感0秒、詰まったのはビルドだった
数万ユーザー規模のBtoCサービスをEC2からECS Fargateに移行しました。Blue/Greenでの切り替えは体感0秒でしたが、「デプロイ中か失敗ループか分からない」問題とリリース速度で詰まりました。 -
VPCのCIDRは後から変えられない|3層×3AZ構成の採番とIP枯渇の計算
VPCで唯一やり直しが効かないCIDRの決め方を中心に、3層×3AZ構成の採番ルール、ECS FargateでIPが枯渇する条件の計算、Terraformでcountを使ってはいけない理由をまとめます。
1